| 1C |
02.10.26
✎
09:49
Добрый день.
Кто нить сталкивался ?
При попутке аткуализировать токен или попытке авторизоваться из 1С в ЧЗ выдает следующее :
При выполнении запроса api/v3/true-api/auth/simpleSignIn возникла ошибка.
Код состояния HTTP: 400.
Текст ошибки: {
"error_message": "В запросе отсутствует идентификатор авторизации (UUID)"
}.
Вчера все работало идеально, отвественный актуализировали токены - кладовщики подбирали коды, смотрели статусы и тд.
Но стоило уехать в отпуск....
02.10.26
✎
10:41
пиот долбанный виноват, скорее всего и 1 октября
02.10.26
✎
10:48
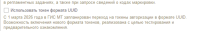
Отключить использование токен формата UUID
02.10.26
✎
11:28
Да. Вчера UUID работал. Сегодня не хочет.
02.10.26
✎
11:32
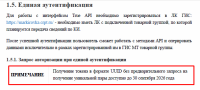
из документации по труапи
|
02.10.26
✎
11:37
Сейчас у вас для получения токена вызывается auth/simpleSignIn куда передается подписанный ИНН
Нужно так:
1. вызвать auth/key, получить пару: uuid,data
2. подписать data
3. вызвать auth/simpleSignIn передать туда uuid, подписанный data
Нужно так:
1. вызвать auth/key, получить пару: uuid,data
2. подписать data
3. вызвать auth/simpleSignIn передать туда uuid, подписанный data
02.10.26
✎
12:06
(5) дополнение для получения UUID токена (т.к. JWT токен работает только до конца года)
3. вызвать auth/simpleSignIn передать туда uuid, подписанный data, inn, unitedToken = true
зы
подписанный data - data из auth/key нужно преобразовать в base64 потом подписать (прикрепленная подпись)
Впрочем, это все написано в доке
3. вызвать auth/simpleSignIn передать туда uuid, подписанный data, inn, unitedToken = true
зы
подписанный data - data из auth/key нужно преобразовать в base64 потом подписать (прикрепленная подпись)
Впрочем, это все написано в доке
гуру
02.10.26
✎
12:07
Алгоритм получения "Единого токена в формате UUID", это по сути алгоритм получения длинного JWT, только во втором запросе еще один параметр добавлен, что он короткий: "unitedToken", значение: "true".
А так, те-же два запроса.
А так, те-же два запроса.
02.10.26
✎
12:39
Вообще, всем участникам была рассылка от ЧЗ:
Поддержка логики получения токена в формате UUID без предварительного запроса на получение уникальной пары отключена.
Что необходимо сделать:
Если вы используете в работе интеграционные решения по True API, убедитесь, что ваше решение использует обновлённую логику получения токена: для получения токена аутентификации в новом формате UUID запрашивается уникальная пара (UUID (идентификатор текущей аутентификации) и сгенерированные случайные данные, которые подписываются УКЭП пользователя организации, отправляющего запрос) с помощью метода «Запрос авторизации при единой аутентификации» (/auth/key)
Если вы работаете только через веб-интерфейс личного кабинета Системы маркировки, то дополнительные действия не требуются
02.10.26
✎
12:43
И в каком релизе ERP 1С планирует это исправить/добавить ?
02.10.26
✎
12:46
02.10.26
✎
12:55
(9) Что исправлять/добавлять?
У нас все работает пркрасно.
У нас все работает пркрасно.
|
02.10.26
✎
14:42
Я тоже ничего не понял. В августе перешли на короткий токен, единый так называемый. и вот вчера он внезапно перестал получаться при истечении. Причем произошло это вечером, никто не знал и утром был сюрприз.
Я переключил все обратно на длинный токен jwt и оно заработало.
Поддержка ЧЗ блеет что-то типа они в курсе проблемы, но как то неуверенно, может типа и не у них проблема.
Я переключил все обратно на длинный токен jwt и оно заработало.
Поддержка ЧЗ блеет что-то типа они в курсе проблемы, но как то неуверенно, может типа и не у них проблема.
02.10.26
✎
19:48
(12) jwt будет работать только до конца года
uuid токен нужно получать так как описано в доке
Способ которым он получался ранее теперь не работает
uuid токен нужно получать так как описано в доке
Способ которым он получался ранее теперь не работает
гуру
02.10.26
✎
20:42
Ды бл*ди они... Запутали всех УОТ.
Изначально, (JWT в TrueAPI на этот момент уже был!) придумали "единый токен в формате UUID", алгоритм его получения был простейший - в отличии от JWT один запрос, на вход передавалась строка "подписанного ИНН", в ответ прилетал токен, строка 36 символов...
JWT уже тогда получался двумя запросами, первым получалась пара - uuid и data, data подписывалась УКЭП, и вместе с uuid отправлялась запросом на сервер. В ответ прилетал токен - большая стока, ~8-10 кб...
Теперь, они решили "скрестить ежа и ужа" - алоритм от JWT, только в тело второго запроса добавлен еще один параметр - "unitedToken", при установке значения которого в "true" возвращается короткий токен, 36 символов.
При этом, он как назывался "Единый в формате UUID", так и остался. Хотя, по алгоритму получения, это совсем другое, ближе к JWT.
Отсюда и путаются многие :-(
02.10.26
✎
21:59
А еще есть "единая" аутентификация для суз, но своим нюансом)
